
Abuse Shield: fail2ban centralizado y reputación de IP compartida
Abuse Shield: fail2ban centralizado y reputación de IP compartida
Por qué la defensa por servidor ya no es suficienteDurante años, muchos equipos de sistemas han protegido sus máquinas de una en una: se instala fail2...
Por qué la defensa por servidor ya no es suficiente
Durante años, muchos equipos de sistemas han protegido sus máquinas de una en una: se instala fail2ban en cada servidor, se ajustan sus reglas, se revisan los logs cuando alguien se acuerda y se confía en que el volumen de intentos de acceso no llegue a saturar nada. El problema aparece cuando la infraestructura crece. Una empresa de hosting con veinte máquinas, una pyme con tres servidores propios y un VPS de respaldo, o un administrador que gestiona entornos de clientes en Barcelona, Lleida y Tarragona acaban replicando la misma configuración decenas de veces, con criterios distintos y sin memoria común.
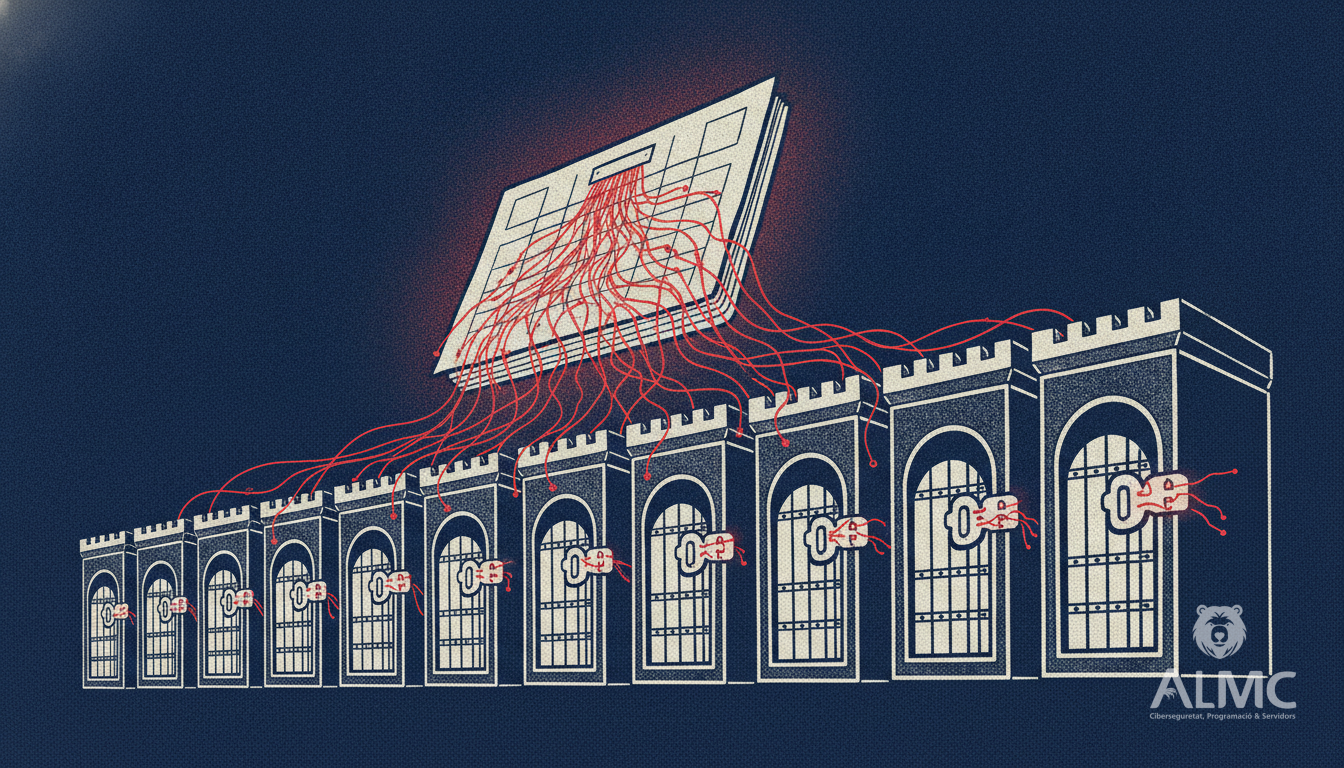
El resultado es una protección desigual: una IP que ataca sin descanso contra un servidor puede seguir probando suerte contra otro porque nadie ha trasladado ese conocimiento. La amenaza no es teórica. Los grupos de atacantes, incluidos actores patrocinados por estados, encadenan campañas de phishing dirigido con herramientas de robo de credenciales y configuraciones de VPN para obtener accesos iniciales y revenderlos. Cuando una credencial filtrada en un servidor sirve para entrar en otro del mismo cliente, la falta de coordinación se convierte en el verdadero agujero.
Qué aporta Abuse Shield frente al fail2ban tradicional
Abuse Shield nace para resolver exactamente ese punto ciego. En lugar de tratar cada máquina como un mundo aislado, centraliza la protección de todos tus servidores desde un único punto de control. Tres ideas sostienen el servicio:
- Bloqueo automático de IPs maliciosas. Las direcciones que muestran comportamiento abusivo se bloquean sin esperar a que un técnico revise los registros a mano.
- fail2ban gestionado en múltiples máquinas. La configuración deja de ser una tarea repetitiva y dispersa: se administra de forma coherente en todo el parque de servidores.
- Feed de reputación compartido. Lo que detecta una máquina se comparte con el resto, de modo que una IP problemática queda marcada en toda la infraestructura casi al instante.
Este enfoque encaja con la lógica de las defensas modernas: en lugar de perseguir cada incidente por separado, se construye una capa de inteligencia común que aprende de lo que ocurre en cualquier punto de la red.
Un ejemplo práctico para una pyme o un hosting
Imagina una empresa con un servidor web, uno de base de datos y un tercero dedicado a correo. Un atacante lanza un barrido de fuerza bruta contra el servidor de correo. Con un fail2ban aislado, esa IP se bloquea allí, pero puede seguir intentándolo contra el servidor web. Con Abuse Shield, el bloqueo se propaga a través del feed compartido y la misma dirección queda neutralizada en las tres máquinas sin intervención manual. Para el administrador, la diferencia es pasar de una tarde de revisión de logs a una alerta resuelta sola.
En el caso de un proveedor de hosting, el valor es aún mayor: cada cliente protegido refuerza la protección del resto. La reputación de IP deja de ser un dato estático y se convierte en un activo vivo que mejora con el uso.
Encaje con el RGPD y la LOPDGDD
Bloquear direcciones IP es una medida técnica de seguridad legítima, pero conviene documentarla. La LOPDGDD y el RGPD exigen un principio de minimización y una base jurídica clara para el tratamiento de datos personales, y una IP puede considerarse dato personal en determinados contextos. Por eso es recomendable registrar qué se bloquea, por qué motivo y durante cuánto tiempo, y limitar la retención de esos registros a lo estrictamente necesario. Un sistema centralizado facilita precisamente esa trazabilidad: un único histórico coherente en lugar de decenas de archivos dispersos.
Qué debe exigir un administrador a una solución así
Antes de adoptar cualquier herramienta de este tipo, conviene comprobar varios puntos:
- Que el despliegue no obligue a rehacer toda la arquitectura existente.
- Que permita revisar y revertir bloqueos para evitar falsos positivos que afecten a clientes legítimos.
- Que ofrezca visibilidad: saber qué IPs se han bloqueado, en qué servidores y por qué.
- Que el feed de reputación sea transparente y no introduzca dependencias opacas.
- Que el soporte entienda el contexto local, con horarios y comunicación en español.
Conclusión
La seguridad de servidores ha dejado de ser un trabajo artesanal máquina a máquina. Los atacantes comparten información y herramientas; la defensa debería hacer lo mismo. Abuse Shield propone exactamente eso: un fail2ban gestionado, un bloqueo de IPs coordinado y una reputación compartida que convierte cada servidor en un sensor y en un escudo para los demás. Para administradores de sistemas, empresas de hosting y pymes con infraestructura propia en Cataluña y el resto de España, es una forma sensata de ganar tranquilidad sin multiplicar el trabajo manual.
Relacionado
- Protege tus servidores con Abuse Shield: centraliza el bloqueo de IPs maliciosas
- Protege tu servidor con Fail2ban gestionado: centraliza el bloqueo de IPs maliciosas
- CVE-2026-55200 en libssh2: riesgo crítico y cómo proteger tus servidores
- Desarrollo web
¿Tus servidores bajo ataque constante?
Centraliza fail2ban y la reputación de IPs en todos tus servidores. Descubre Abuse Shield de ALMC. Contáctanos para una demo personalizada.