
Seguridad de servidores: por qué el bloqueo de IPs ya no basta
Seguridad de servidores: por qué el bloqueo de IPs ya no basta
El problema de proteger servidores uno a unoDurante años, la estrategia habitual para blindar un servidor ha consistido en instalar fail2ban, ajustar...
El problema de proteger servidores uno a uno
Durante años, la estrategia habitual para blindar un servidor ha consistido en instalar fail2ban, ajustar unas cuantas reglas y confiar en que el firewall hiciera el resto. Funciona, pero solo hasta que el número de máquinas crece. En cuanto una pyme de Lleida, un integrador de Barcelona o una empresa de hosting con sede en Tarragona gestiona cinco, diez o cincuenta servidores, el modelo se rompe: cada máquina aprende por su cuenta, cada una mantiene su propia lista de direcciones bloqueadas y ninguna sabe lo que ha descubierto la vecina.
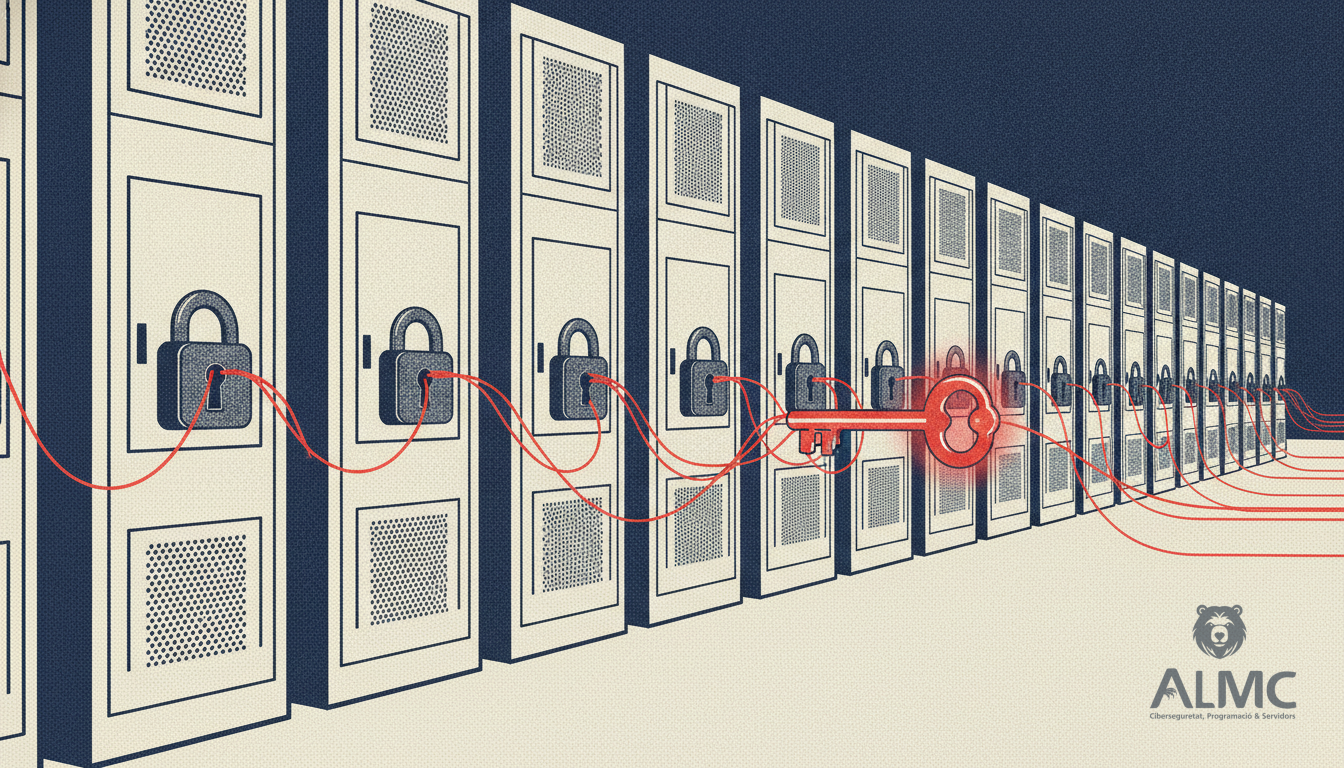
El resultado es un esfuerzo duplicado y, sobre todo, una ventana de exposición que se repite una y otra vez. Un atacante que insiste contra el servidor A y es bloqueado allí puede probar exactamente el mismo patrón contra el servidor B sin encontrar resistencia, porque B nunca ha oído hablar de él. La seguridad deja de ser un sistema y se convierte en una colección de islas.
De la cerradura física al perímetro lógico
La imagen del candado sigue siendo útil, aunque hoy los mecanismos que nos interesan son otros. La investigación reciente en automatización física —desde brazos robóticos que manipulan cerraduras con sensores de fuerza hasta modelos de lenguaje conectados a actuadores— demuestra que la frontera entre el razonamiento automático y el mundo material se está estrechando. Trasladado a la infraestructura, la lección es clara: la protección ya no puede depender de una secuencia fija de reglas. Necesita percibir lo que ocurre, interpretarlo y actuar en consecuencia, y hacerlo de forma coordinada.
En el terreno de los servidores, esa percepción se traduce en telemetría de intentos de acceso, patrones de sondeo y reputación de direcciones IP. Y la actuación, en bloqueos automáticos que se aplican antes de que el intruso tenga ocasión de insistir.
Qué aporta un enfoque centralizado
Abuse Shield nace precisamente de esa idea: dejar de gestionar el bloqueo de IPs máquina a máquina y convertirlo en una capa compartida. En lugar de que cada servidor aprenda de forma aislada, todos contribuyen a un feed de reputación común. Cuando una dirección IP muestra comportamiento malicioso frente a una máquina, esa información se propaga y el resto puede reaccionar sin esperar a ser atacada.
- Bloqueo automático de IPs maliciosas: las reglas se aplican solas, sin que un administrador tenga que revisar logs a las tres de la madrugada.
- fail2ban gestionado en múltiples máquinas: la configuración se centraliza y se despliega de forma coherente, evitando derivas entre servidores.
- Reputación compartida: lo que aprende un nodo beneficia a todo el conjunto, reduciendo la superficie de exposición global.
- Menos carga operativa: el equipo de sistemas dedica su tiempo a proyectos, no a repetir la misma tarea en cada host.
Encaje en el día a día de una pyme o un hosting
Para una empresa de hosting en Girona o un proveedor de servicios gestionados en Lleida, el valor es doble. Por un lado, mejora la postura de seguridad frente a clientes que exigen garantías alineadas con el RGPD y la LOPDGDD. Por otro, simplifica la operación: un panel común, reglas homogéneas y menos incidencias derivadas de configuraciones dispares.
En una pyme con servidores propios, el beneficio es más directo: se reduce la probabilidad de que un intento de intrusión repetido acabe teniendo éxito por pura insistencia. La automatización no sustituye al criterio humano, pero sí elimina la ventana en la que el atacante puede actuar mientras nadie mira.
Lo que conviene revisar antes de dar el salto
Centralizar la protección no significa desentenderse. Antes de adoptar una solución de este tipo, conviene comprobar tres cosas: que el feed de reputación se actualice con frecuencia, que las reglas de bloqueo puedan auditarse y revertirse si generan falsos positivos, y que la integración con los servidores existentes no obligue a rehacer la infraestructura. Una buena herramienta de seguridad de servidores debe encajar en el entorno que ya tienes, no al contrario.
La tendencia es clara: la ciberseguridad avanza hacia sistemas que perciben, deciden y actúan de forma coordinada. Aplicar esa lógica al bloqueo de IPs y a la reputación compartida es una forma sensata de empezar, y hacerlo con un enfoque gestionado evita que cada servidor siga librando su propia batalla en solitario.
Relacionado
- Protege tus servidores con Abuse Shield: centraliza el bloqueo de IPs maliciosas
- Protege tu servidor con Fail2ban gestionado: centraliza el bloqueo de IPs maliciosas
- CVE-2026-55200 en libssh2: riesgo crítico y cómo proteger tus servidores
- Desarrollo web
¿Tus servidores bajo ataque constante?
Centraliza fail2ban y la reputación de IPs en todos tus servidores. Descubre Abuse Shield de ALMC. Contáctanos para una demo personalizada.