
CVE-2026-110936 en Siemens Software Center: vulnerabilidad grave ya explotada
CVE-2026-110936 en Siemens Software Center: vulnerabilidad grave ya explotada
Qué es y a quién afectaEl CVE-2026-110936 es una vulnerabilidad de elemento de ruta de búsqueda no controlado (CWE-427) en Siemens Software Center. Se...
Qué es y a quién afecta
El CVE-2026-110936 es una vulnerabilidad de elemento de ruta de búsqueda no controlado (CWE-427) en Siemens Software Center. Según la descripción de la NVD del NIST, la aplicación carga librerías de vínculo dinámico (DLL) desde una ruta de búsqueda que no está controlada. Eso permite que un atacante local autenticado coloque una DLL manipulada en un directorio que el programa consulta y consiga ejecutar código arbitrario con los privilegios de la propia aplicación.
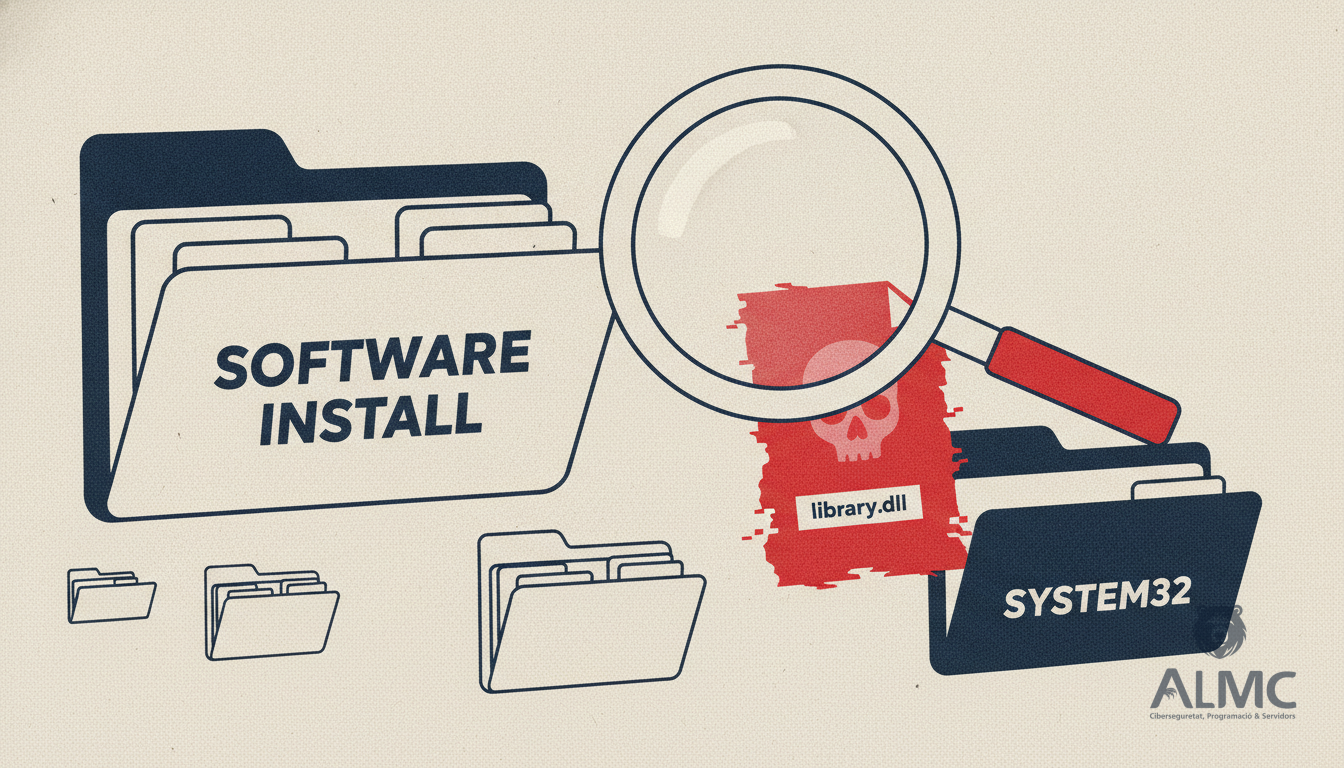
El alcance es concreto: todas las versiones de Siemens Software Center anteriores a V4.0.9.8. La gravedad asignada es CVSS 4.0 de 8.4, clasificada como HIGH (alta). No es una vulnerabilidad crítica en la escala CVSS, pero conviene tomarla en serio: el vector exige acceso local y privilegios altos, aunque una vez dentro de un equipo la ejecución de código con los permisos de la aplicación abre la puerta a movimientos laterales y a la manipulación del entorno.
¿A quién le toca mirar? A cualquier organización que tenga instalado Siemens Software Center en estaciones de trabajo o servidores corporativos: equipos de ingeniería, entornos industriales, despachos técnicos y, en general, empresas con parque informático gestionado. En Cataluña y el resto de España, muchas pymes y departamentos de IT pequeños heredan software de fabricante sin inventariarlo del todo, y ahí es donde este tipo de fallo pasa desapercibido durante meses.
Por qué es urgente
La diferencia con otras vulnerabilidades recién publicadas es que esta ya se está explotando en ataques reales. CISA la añadió a su catálogo Known Exploited Vulnerabilities (KEV) el 20 de octubre de 2026, y el propio fabricante publicó un aviso el 19 de octubre de 2026 confirmando la explotación activa.
Ese catálogo no es una lista teórica: recoge fallos con evidencia de uso malicioso. Por eso CISA fija a las agencias federales de EE. UU. un plazo de corrección que vence el 3 de noviembre de 2026, y exige aplicar las mitigaciones según las instrucciones del fabricante, siguiendo su directriz BOD 26-04 sobre priorización de actualizaciones de seguridad. Para una empresa privada el plazo no es vinculante, pero sirve de referencia: si el organismo público estadounidense lo considera prioritario, cualquier compañía con el producto instalado debería tratarlo igual.
En el material consultado no consta uso en campañas de ransomware, lo que no rebaja la urgencia: la ejecución de código arbitrario es precisamente el paso previo que muchos grupos aprovechan para desplegar herramientas de acceso remoto o robar credenciales.
Qué hacer hoy
- Inventariar. Comprobar si Siemens Software Center está instalado en algún equipo y en qué versión. Si es anterior a V4.0.9.8, está afectado.
- Actualizar. Aplicar la versión corregida que indique el aviso del fabricante (SSA-580366, disponible en el portal de certificación de Siemens). No improvises parches ni copias DLL de foros: sigue estrictamente las instrucciones oficiales.
- Revisar indicios de intrusión. Buscar DLL sospechosas en directorios de la aplicación, archivos recientes no firmados y ejecuciones anómalas del proceso. Si detectas algo, aísla el equipo antes de tocar nada más.
- Reducir lo expuesto. Limitar el acceso local y remoto a los equipos con el software, revisar quién tiene permisos de administrador y restringir escritura en las carpetas que consulta la aplicación.
- Documentar. Registrar la versión aplicada y la fecha, algo que además encaja con las obligaciones de trazabilidad del RGPD y la LOPDGDD si el equipo trata datos personales.
Cómo puede ayudar un equipo de ciberseguridad como el de ALMC
Detectar este tipo de fallo a tiempo exige algo más que actualizar cuando llega el aviso. Desde ALMC trabajamos con pymes, comercios online y empresas con IT ajustado en Lleida, Barcelona, Tarragona, Girona y resto de España: auditamos el parque de software y servidores para localizar versiones desactualizadas, hacemos pentesting y hardening de servidores para cerrar rutas de búsqueda y permisos mal configurados, y mantenemos al día WordPress, PrestaShop y Joomla, que suelen ser el otro flanco débil.
Cuando ya hay sospecha de intrusión, la monitorización y la respuesta a incidentes permiten acotar el alcance y reparar una web hackeada sin perder el control del negocio. La clave, como en el CVE-2026-110936, es no esperar a que el fallo aparezca en el catálogo KEV: revisar, parchear y reducir superficie de exposición forma parte del mantenimiento normal de cualquier empresa conectada.
Relacionado
- Ivanti Connect Secure: fallo grave CVE-2026-104935 ya explotado
- CVE-2026-96951 en Windows Shell: vulnerabilidad explotada
- CVE-2026-92097: fallo crítico en Click to Chat for WhatsApp
- Abuse Shield
¿Está tu empresa expuesta a fallos como este?
En ALMC revisamos qué versiones tienes publicadas, aplicamos los parches y endurecemos tus servidores y tu web. Descubre nuestros servicios de ciberseguridad o contáctanos para una revisión.