
Abuse Shield: defensa centralizada contra IPs maliciosas
Abuse Shield: defensa centralizada contra IPs maliciosas
El problema: proteger muchos servidores sin perder la cabezaGestionar la seguridad de un solo servidor ya requiere atención. Hacerlo con cinco, diez o...
El problema: proteger muchos servidores sin perder la cabeza
Gestionar la seguridad de un solo servidor ya requiere atención. Hacerlo con cinco, diez o veinte es otro nivel. Cada máquina tiene su propio fail2ban, sus propios registros y sus propias reglas, y lo que se bloquea en un servidor sigue intentando entrar por otro. Los administradores de sistemas y las empresas de hosting en Cataluña lo saben bien: mantener la coherencia entre máquinas consume tiempo y deja grietas por las que se cuelan los ataques.
Los grupos de amenaza persistentes, como los que operan con downloaders personalizados y campañas de spearphishing, no dejan de evolucionar. Un ejemplo reciente es el malware MATCHBOIL, utilizado por el grupo UAC-0099: un downloader en C# que se distribuye mediante enlaces maliciosos en correos dirigidos y que solo se ejecuta si la víctima abre manualmente un script. Este tipo de amenazas recuerda que la superficie de ataque no es solo la web: el correo, los accesos remotos y los servicios expuestos son puertas de entrada habituales. Por eso, la seguridad de servidores debe ser proactiva y estar coordinada.
Qué es Abuse Shield y por qué cambia el enfoque
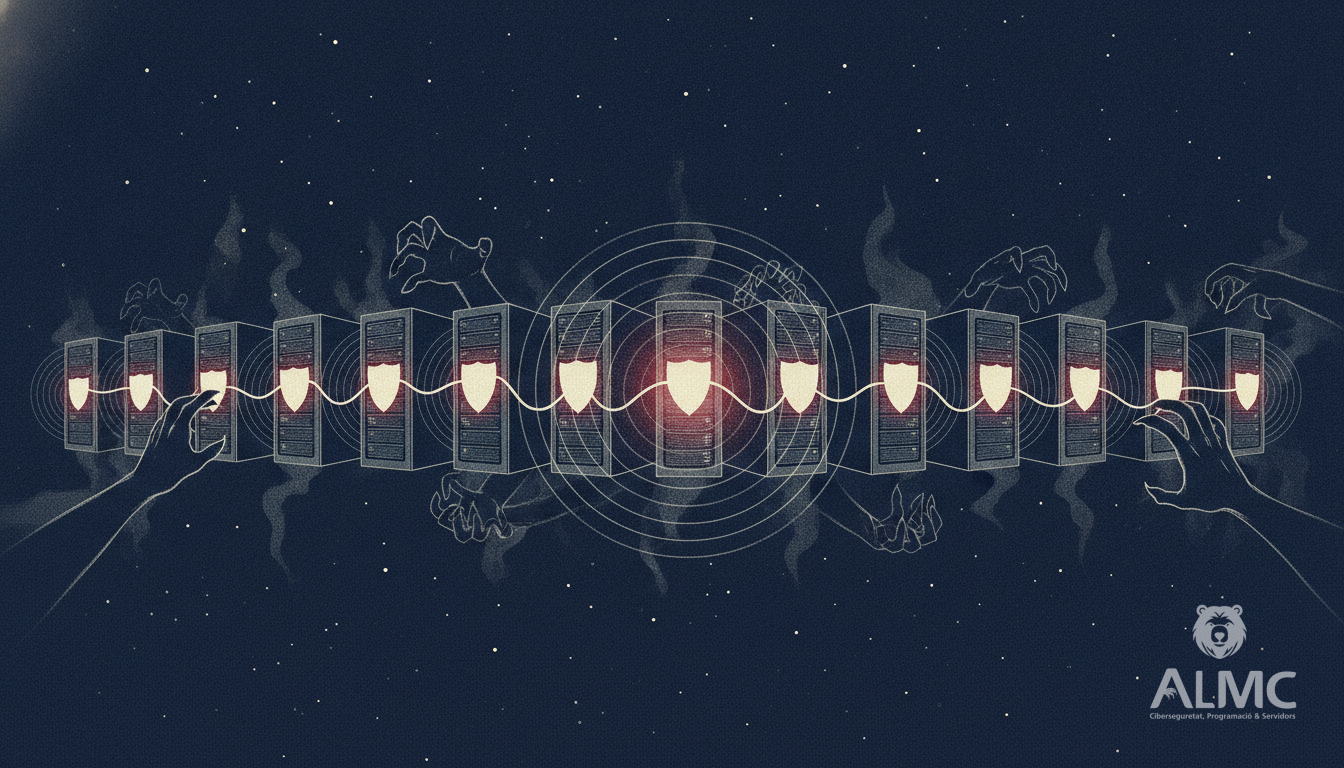
Abuse Shield es la propuesta de ALMC para centralizar la protección de tus servidores. En lugar de configurar fail2ban máquina por máquina, Abuse Shield lo gestiona de forma unificada en múltiples equipos y añade una capa que marca la diferencia: un feed de reputación compartido entre todos tus servidores. Cuando una IP maliciosa intenta atacar uno de tus servidores, el bloqueo se propaga al resto de la flota. Lo que se detecta en un punto se convierte en defensa para todos.
Este enfoque encaja especialmente bien con pymes con servidores propios, empresas de hosting y equipos de administración de sistemas que necesitan reducir la carga operativa sin bajar la guardia. La idea es sencilla: menos tareas repetitivas, más protección real.
Ventajas concretas para tu infraestructura
- Bloqueo automático de IPs maliciosas: las direcciones que muestran comportamiento abusivo se bloquean sin intervención manual, lo que reduce la ventana de exposición.
- fail2ban gestionado en múltiples máquinas: una sola consola para todas tus instancias, con reglas coherentes y sin configuraciones dispares.
- Reputación de IP compartida: la inteligencia colectiva entre servidores evita que un atacante bloqueado en un equipo siga probando suerte en otro.
- Menos ruido y menos alertas: al filtrar el tráfico malicioso de forma temprana, los equipos pueden centrarse en lo que realmente importa.
- Adaptado al RGPD y a la LOPDGDD: la protección de los accesos y de los datos alojados es también una obligación legal para muchas empresas españolas.
Cómo encaja en el día a día de un administrador
Imagina que gestionas una decena de servidores para clientes en Barcelona, Lleida, Girona y Tarragona. Hoy, cada vez que aparece un intento de fuerza bruta en SSH o en un panel de administración, tienes que revisar los registros de cada máquina y ajustar reglas por separado. Con Abuse Shield, el bloqueo se aplica de forma centralizada y la reputación de la IP se comparte. El resultado es un entorno más homogéneo y predecible, donde las políticas de seguridad no dependen de la memoria de quien configuró cada servidor.
Además, la gestión unificada facilita las auditorías y el cumplimiento. Tener un registro claro de qué se bloquea y por qué ayuda a justificar las medidas técnicas adoptadas ante una revisión de seguridad o un incidente.
Una capa más en una estrategia de ciberseguridad
Ninguna herramienta lo cubre todo. Abuse Shield se integra mejor cuando forma parte de una estrategia más amplia: actualizaciones al día, contraseñas robustas, autenticación multifactor, copias de seguridad verificadas y formación del equipo. La ciberseguridad es un conjunto de capas, y el bloqueo de IPs y la reputación compartida son una capa especialmente rentable porque actúan antes de que el ataque llegue a la aplicación.
Si tu equipo dedica horas cada semana a revisar y bloquear direcciones sospechosas en varios servidores, tiene sentido plantearte centralizar esa tarea. Abuse Shield está pensado precisamente para eso: que la protección de tus servidores sea automática, coherente y compartida, sin añadir complejidad innecesaria.
Relacionado
- Protege tus servidores con Abuse Shield: centraliza el bloqueo de IPs maliciosas
- Protege tu servidor con Fail2ban gestionado: centraliza el bloqueo de IPs maliciosas
- CVE-2026-55200 en libssh2: riesgo crítico y cómo proteger tus servidores
- Desarrollo web
¿Tus servidores bajo ataque constante?
Centraliza fail2ban y la reputación de IPs en todos tus servidores. Descubre Abuse Shield de ALMC. Contáctanos para una demo personalizada.